编辑:啊妹 2019-08-16
近日,国内某安全团队发现微信远程任意代码执行漏洞:badkernel!据了解,此漏洞危害等级为“严重”,通过此漏洞攻击者可获取微信的完全控制权,危及微信隐私、聊天记录甚至微信钱包。
据该团队透露,badkernel漏洞位于微信使用的x5内核中,x5内核是经过腾讯定制过的chrome浏览器内核,所以使用了x5内核的应用都可能都受到此漏洞的影响。
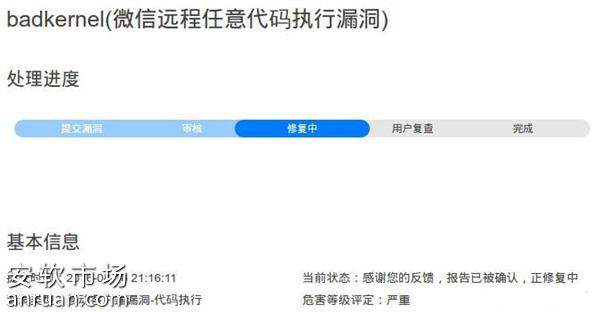
目前,该团队已将此漏洞报告给腾讯应急响应中心并提供修复建议。页面显示微信方已经收到发聩,并正在修复中 。
安全人士提醒到,在耐心等待更新的同时,请紧遵三个不要:
①不要随便扫描二维码
②不要随意点击朋友圈链接
③不要随意点击微信群内的链接,以防微信被远程控制。
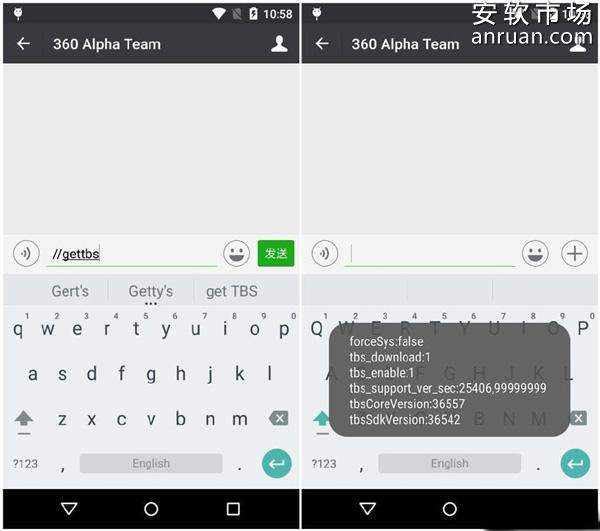
用户可在任意聊天对话框中输入“//gettbs”判定是否已经收到此漏洞补丁更新 。如果tbsCoreVersion大于036555则说明该漏洞已经修复,否则微信仍存该漏洞。
更多精彩内容尽在guaiguai.com,喜欢的朋友快来收藏乖乖手游网吧!
免责声明:以上内容源自网络,版权归原作者所有,如有侵犯您的原创版权请告知,我们将尽快删除相关内容。