编辑:啊妹 2017-06-28
6月28日,根据报道的消息,昨晚一种名为Petya的新型勒索病毒开始在世界各地传播,Petya同之前的WannaCry勒索病毒一样,利用的是美国国家安全局(NSA)泄露的“永恒之蓝”漏洞。
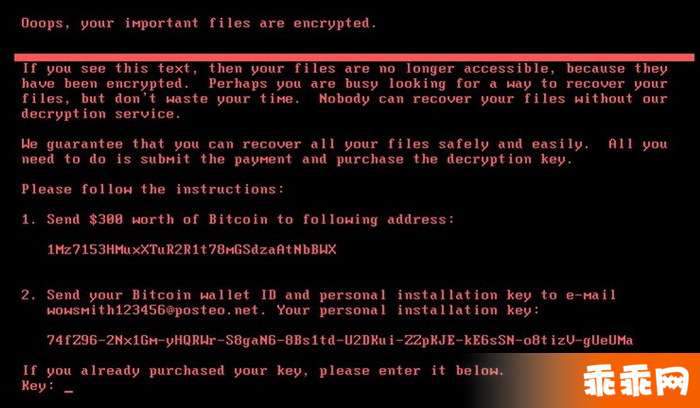
截止到11时为止,发动攻击的黑客已经收到了7497美元(约合人民币5.1万元)的赎金。不过Petya黑客收取赎金的方式被吐槽为“极其不专业”,因为通常来说勒索病毒背后的黑客都会为受害者创建专用钱包。但是Petya黑客收取赎金的方式是让受害者向同一个比特币钱包交付赎金,交完钱后再发送邮件到wowsmith123456@posteo.net来确认支付成功,随后受害者才能成功收到解锁密匙。
不过,现在受害者支付了赎金可能也无法拿回自己丢失的文档了。告别自己的文档看来别无他法。
德国电邮提供商Posteo直接封掉了Petya黑客收取赎金时用到的电子邮箱帐号,Posteo公司发表声明称:“我们不会容忍自家平台被黑客利用,迅速封掉电邮帐号是必须的。”
Posteo公司的这一做法让很多受害者陷入了尴尬的境地,渠道被封,意味着受害者只能自己想办法通过技术手段找回被锁的文档,这可不是一件容易做到的事情。
免责声明:以上内容源自网络,版权归原作者所有,如有侵犯您的原创版权请告知,我们将尽快删除相关内容。