编辑:啊妹 2017-05-18
今天乖乖手游小编为大家带来360董事长周鸿祎谈勒索病毒:基本是一次公开炫耀“武力”介绍,希望大家看完这篇由小编精心整理的内容后,能对相关知识有所了解,解决你的困惑。最后请关注我们的网站,我们会持续为大家带来更快更好的文章的。
上周以来,互联网上勒索病毒蔓延,已感染了全球近30万台电脑。5月17日上午,360董事长周鸿祎在媒体沟通会上表示,目前许多人对互联网安全的认识还停留在十年前,现在的安全形势已不同往昔,面对网络攻击新情况,要提高安全意识。
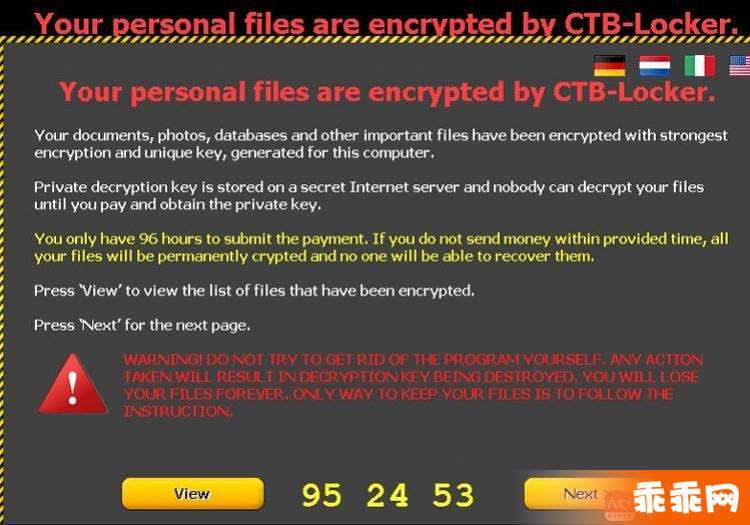
勒索病毒蔓延全球。
网络安全领域 “漏洞”概念不好
周鸿祎表示,此次“想哭”勒索软件出现后,虽然因360公司在内的各方面努力,国内出现没有大规模中招的情况,大家应该庆幸,这次网络攻击不是带有政治目的和隐秘式的攻击,基本上是一次公开炫耀武力,造成的损失还不算特别严重。但在国内外不乏一些知名企业出现了问题。在国外,许多医院由于系统被攻击导致预约的病人无法做手术,国内的加油自助终端出现问题,出入境系统无法使用等等。周鸿祎补充道,如果一些跟你生活息息相关的系统被攻击,可能你会体验更深刻,比如你可能订不了餐、买不了东西、打不了车,如果民航系统或者交通枢纽被攻击,可能会导致航班错乱,大批旅客滞留机场等等严重的后果。
周鸿祎还认为,“漏洞”这个概念并不好,因为大家一听漏洞,容易想起水桶里的小洞漏一点水。他个人认为,漏洞可以定义为网络武器和网络军火,以后网络攻击的力度会越来越强,网络攻击用到的漏洞会越来越隐秘。技术的矛与盾是永恒的游戏,安全软件和安全硬件只是提供最基本的保障,黑客与安全公司之间永远是博弈,安全公司能做的无非是受到攻击之后谁能够最快发现、最快修补、最快溯源、最快评估损失,谁能最快把攻击的影响减到最低。
被攻击后不要隐瞒 可亡羊补牢
周鸿祎认为,此次“想哭”勒索软件暴露出了许多企业在安全方面存在问题。
首先许多企业缺乏安全意识,在网络安全的防御上非常疏忽,认为装了安全软件就可以高枕无忧。360在很早之前就发出了预警,微软在两个月前就推出漏洞补丁,现在还因为这样的漏洞引发这么多企业的问题,就说明了企业的网络安全意识非常淡薄。另外,许多企业认为不联网,利用内网安全就高枕无忧,诸多的情况可以证明,内网也并不安全。周鸿祎举例说,360每个月给用户打一次补丁,至少已经发现的漏洞在你的电脑上不会泛滥。一个病毒可能在互联网上流行不起来,反而会在内网里会畅通无阻,这造成了现在最大的一个笑话。
第二就是企业安全的文化问题。许多企业遭受了网络攻击容易受到领导批评和上级指责,归罪于单位或单位负责人,因此许多人就吃了哑巴亏,受到攻击尽量不说,或者每个人都不承认自己是重灾区,每个人都说我没有受到攻击,我没有问题。而在美国恰恰相反,人们受了攻击会大声地说出来,引起人们对于网络攻击的重视。
另外,周鸿祎还表示,不仅仅是个人和企业,国家网络安全问题一样很严峻,他呼吁企业和政府部门,要提高防范安全攻击的意识,与专业的安全团队合作,被攻击后不要隐瞒,要迅速获得网络专业团队的支持,迅速修补漏洞,亡羊补牢。
延伸阅读
中央网信办:勒索病毒传播速度放缓
自5月12日起,在全球大范围内爆发的勒索病毒“WannaCry”对我国互联网络也构成了严重安全威胁。中央网信办网络安全协调局负责人15日表示,该勒索病毒仍在传播,但速度已明显放缓,对广大用户而言最有效的应对措施是要安装安全防护软件,及时升级操作系统和各种应用的安全补丁。
给勒索病毒付赎金找回文档或遇“黑吃黑”
360公司认为,交赎金并无法确保能恢复文件。虽然已经有国外研究机构验证,交付赎金后确实可解密文件。
据了解,勒索病毒采用一机一密,支付后将对应的代码通过匿名网络发给病毒作者,验证后就可以解密文件。
腾讯反病毒实验室经过最新分析发现,WannaCry病毒提供的赎回流程可能存在一个让受害者更加悲惨的漏洞,支付赎金的操作是一个和计算机弱绑定的操作,并不能把受害计算机的付款事实传递给黑客。通俗点说,即使黑客收到了赎金,他也无法准确知道是谁付的款,该给谁解密。“Wannacry病毒的受害者对于支付赎金一定要慎重考虑,对于通过付款赎回被加密的文件,不要抱太大的期望。”腾讯反病毒实验室称,对病毒作者提供的比特币账户进行监控,发现截至发稿为止已有约200个受害者付款,价值37万人民币的比特币被转到黑客账户。
经过对Wannacry病毒变种的持续监控,腾讯反病毒实验室分析人员还发现了"黑吃黑"的现象,有其他黑客通过修改"原版Wannacry"比特币钱包地址,做出了"改收钱地址版Wannacry"重新进行攻击。而这一部分新的受害者支付的赎金,都进修改者的钱包,他们文件也基本不可能赎回了,因为他们"付错对象了"。
“堵漏”或耗巨资 22岁青年成英雄
由于黑客随时可能再次发动袭击,全球各地的机构和企业在周末加强保安措施,大家加紧采用微软公司早前和12日发出的补丁,修补自家电脑里的微软视窗系统的漏洞。
微软公司称,早在3月已经向使用者发出补丁修漏洞点,但全球仍有有许多电脑尚未安装。
一些专家指出,修补中毒电脑系统的费用很高。网络保安公司Symantec估计,受侵害的公家机构和私营企业得花数以百万计的资金,来清理电脑系统里的病毒以及还原遭侵害的加密数据。
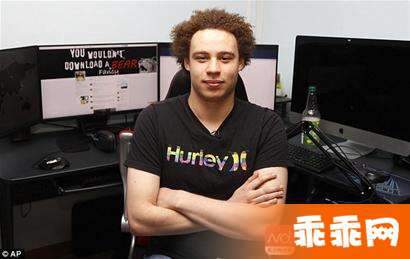
一位网名为“MalwareTech”的22岁英国研究者无意中成了此次网络攻击中的英雄:他识别出了黑客的“自毁开关”(kill switch)网站域名,并通过控制该域名让恶意软件暂时失效,从而无意中阻止了攻击的扩大。
卷土重来后或有升级版?
虽然“想哭”席卷全球的势头暂时被遏制,但专业人士警告,“想哭”的升级版本很可能会被释放出来。
专家们说,黑客只需稍微修改一下原版恶意软件的代码,把其中的“自毁开关”删除,就可以用与最初攻击者使用的基于电子邮件的相同方法入侵计算机系统,而专家的应对很难赶上黑客的步伐。
此外,微软的补丁会有所帮助,但是,给大型机构的所有机器打补丁需要时间。
勒索病毒黑客:下月放大招
据美国科技网站CNET报道,当地时间16日,引起勒索病毒软件WannaCry全球性攻击事件的黑客组织“影子经纪人”,在社交网站上发出威胁称,他们将发布更多黑客工具的代码。从6月开始向“任何愿意付钱的客服”出售可用以入侵大部分电脑的程式码,甚至是俄罗斯、伊朗及朝鲜的核武及导弹计划资料。他们还威胁说,将盗取和披露大量银行数据,但是并未对此说明更多细节。
“影子经纪人”宣称,他们依然拥有美国75%的“网络武器”。从下月开始,每个月都会发布用以入侵电脑的新软件及工具,让有意者购入,对浏览器、路由器、手机等发动攻击。当中会有未曾披露过的Windows 10系统漏洞“ 零日”。
免责声明:以上内容源自网络,版权归原作者所有,如有侵犯您的原创版权请告知,我们将尽快删除相关内容。